Как проверить ссылку на безопасность, не открывая её
Проверить ссылку на безопасность можно за минуту и без перехода по ней: скопируйте адрес, вставьте его в онлайн-сервис вроде VirusTotal или Kaspersky и посмотрите вердикт. Но сервисы ловят не всё, поэтому сначала оцените сам адрес глазами: поддельный домен, сокращатель и срочность в сообщении выдают большинство мошеннических ссылок. Ниже пошаговый порядок проверки и что делать, если вы уже открыли опасную страницу.
Содержание
- Как проверить ссылку на безопасность за 3 шага
- Признаки фишинговой ссылки
- Адреса каких ссылок нужно проверять всегда
- Сервисы для проверки ссылки на вирусы и фишинг онлайн
- Как узнать, куда ведёт ссылка, не открывая её
- Ссылки в QR-кодах, Telegram и MAX
- Что делать, если вы перешли по опасной ссылке
- Если в базу опасных попал ваш сайт
Как проверить ссылку на безопасность за 3 шага
Чтобы проверить ссылку на безопасность и не рисковать, действуйте по порядку: сначала копируйте адрес, потом смотрите на домен, потом прогоняйте через сервисы. Открывать страницу на этом этапе не нужно.
- Скопируйте ссылку, не нажимая на неё: на компьютере правой кнопкой мыши выберите "Копировать адрес ссылки", на телефоне удерживайте палец на ссылке и выберите "Копировать".
- Вставьте адрес в заметки или в адресную строку без нажатия Enter и прочитайте домен целиком, справа налево от первой косой черты.
- Вставьте ссылку в один-два онлайн-сканера (VirusTotal, Kaspersky, Google Safe Browsing) и посмотрите результат.
- Если хоть что-то вызывает сомнение, не открывайте страницу и зайдите на сайт компании самостоятельно, набрав адрес вручную или через закладку.
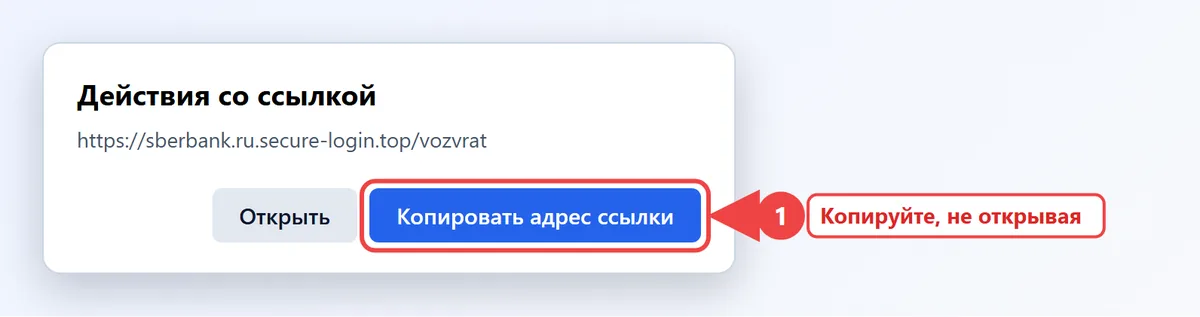
Наведение курсора на ссылку в письме показывает настоящий адрес внизу окна браузера или почтовой программы. Текст ссылки и её адрес могут не совпадать: написано sberbank.ru, а ведёт на другой домен.
Признаки фишинговой ссылки
Фишинговая ссылка ведёт на страницу, которая притворяется сайтом банка, магазина, Госуслуг или мессенджера и выманивает пароль, код из СМС или данные карты. Большинство таких адресов можно распознать без всяких сервисов.
- Похожий, но чужой домен. Лишняя буква или дефис (
gosuslugi-pay.ru,ozonn.ru), замена латинской буквы на цифру (avit0.ru), домен в непривычной зоне. - Настоящее имя стоит слева. В адресе
sberbank.ru.secure-login.topсайт принадлежитsecure-login.top, а не банку. Владельца определяет то, что стоит прямо перед первой косой чертой. - Кириллические двойники. Русская "а" и латинская "a" выглядят одинаково. В адресной строке такой домен иногда показывается как
xn--...- это повод насторожиться. - Сокращённая ссылка в неожиданном сообщении. Сокращатели удобны, но скрывают конечный адрес.
- Давление и выгода. "Ваш аккаунт заблокируют через час", "вы выиграли", "подтвердите доставку, оплатив 1 рубль".
- Просьба ввести код или данные карты на странице, куда вы попали по ссылке из письма или чата.
Значок замка в адресной строке ничего не гарантирует: бесплатный сертификат может получить любой сайт, в том числе мошеннический. Замок говорит только о шифровании соединения, подробнее об этом в статье про SSL-сертификат.
Адреса каких ссылок нужно проверять всегда
Проверку стоит сделать привычкой для ссылок, которые:
- пришли в СМС, мессенджер или почту без вашего запроса, даже от знакомого (его аккаунт могли взломать);
- ведут на страницу входа, оплаты, "возврата средств" или "получения выплаты";
- содержат кириллицу в домене, сокращатель, IP-адрес вместо имени или очень длинную цепочку поддоменов;
- прислали в комментариях, объявлениях Авито или в чате с покупателем, который просит перейти "в безопасную сделку";
- скачивают файл: архив, APK для Android, документ с макросами.
Сервисы для проверки ссылки на вирусы и фишинг онлайн
Онлайн-сканеры сверяют адрес с базами опасных сайтов, а некоторые ещё и загружают страницу на своих серверах. Все перечисленные ниже бесплатны для разовых проверок.
| Сервис | Адрес | Что показывает |
|---|---|---|
| VirusTotal | virustotal.com | вердикты десятков антивирусов и сканеров, цепочку переадресаций |
| Kaspersky Threat Intelligence Portal | opentip.kaspersky.com | репутацию адреса и категорию сайта |
| Google Safe Browsing | transparencyreport.google.com | есть ли сайт в списке опасных у Google |
| Dr.Web онлайн | vms.drweb.ru/online | проверку ссылки и файла по ссылке |
Как проверить ссылку в VirusTotal
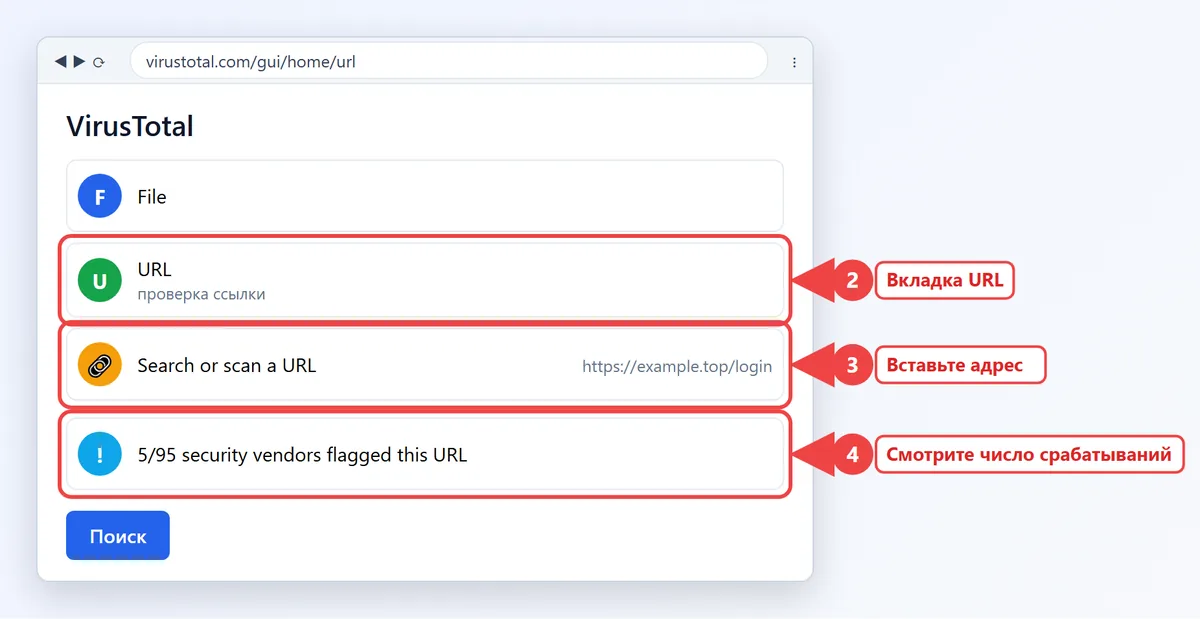
Откройте virustotal.com, перейдите на вкладку "URL", вставьте адрес и нажмите на значок поиска. Через несколько секунд появится строка вида "2/95 security vendors flagged this URL". Ноль срабатываний - хороший знак, но не гарантия: свежий фишинговый сайт могут ещё не успеть внести в базы. Одно-два срабатывания у малоизвестных сканеров иногда бывают ложными, а пять и больше - серьёзный повод не открывать ссылку.
Kaspersky и Google Safe Browsing
На портале Kaspersky вставьте ссылку в строку поиска на главной странице. Результат показывается цветом: зелёный - безопасно, красный - опасно, серый - данных нет. Проверка Google Safe Browsing находится в разделе прозрачности Google: в поле "Проверить URL" вводится адрес сайта, и сервис сообщает, найден ли на нём вредоносный или обманный контент. Эта же база встроена в Chrome, Яндекс Браузер и Firefox, поэтому браузер сам покажет красное предупреждение на известном опасном сайте.
Антивирус, Яндекс Браузер и Алиса
Если на телефоне или компьютере стоит антивирус с веб-защитой, он проверяет ссылку в момент перехода и блокирует известные опасные адреса. В Яндекс Браузере работает встроенная защита Protect: она предупреждает о фишинге и подозрительных загрузках. Голосовой помощник проверить ссылку целиком не может, поэтому на просьбу "Алиса, проверь ссылку" лучше ответить себе самому: скопировать адрес и вставить его в один из сервисов из таблицы.
Как узнать, куда ведёт ссылка, не открывая её
Короткие ссылки и редиректы прячут конечный сайт. Узнать его можно тремя способами.
- VirusTotal на вкладке "Details" показывает конечный URL и цепочку переадресаций.
- Онлайн-разворачиватели коротких ссылок (их легко найти по запросу "unshorten url") показывают конечный адрес по шагам. Сокращатели и их особенности разобраны в статье как сократить ссылку.
- Вебмастер может запросить только заголовки ответа командой в терминале. Страница при этом не исполняется в браузере, а в строке
locationвиден адрес, куда ведёт переадресация.
curl -sI https://clck.ru/xxxxx | findstr /i locationНа macOS и Linux вместо findstr /i используйте grep -i. Похожим способом проверяют 301 редиректы на собственных сайтах.
Ссылки в QR-кодах, Telegram и MAX
QR-код - та же ссылка, просто спрятанная в картинке. Камера телефона сначала показывает адрес и только потом предлагает его открыть: прочитайте домен до нажатия. Подмена кодов на парковках, в кафе и на самокатах встречается часто, подробнее в разделе о безопасности статьи как создать QR-код.
В мессенджерах ссылку тоже можно скопировать долгим нажатием, не открывая её. Особенно осторожно относитесь к сообщениям "проголосуй за племянницу", "посмотри, это ты на фото?" и к ботам, которые просят войти через номер телефона и код: так угоняют аккаунты. Код из СМС или из самого мессенджера никому сообщать нельзя.
Что делать, если вы перешли по опасной ссылке
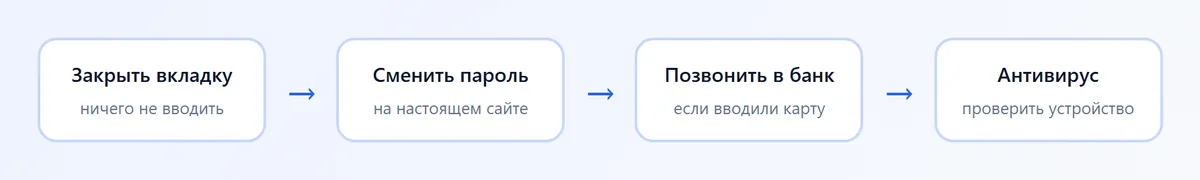
Сам по себе переход на фишинговую страницу обычно не опасен, если вы ничего не ввели и не скачали. Действуйте в зависимости от того, что успело произойти.
| Что произошло | Что сделать сразу |
|---|---|
| Только открыли страницу | закройте вкладку, очистите загрузки, проверьте устройство антивирусом |
| Ввели логин и пароль | смените пароль на настоящем сайте, включите двухфакторную защиту, завершите чужие сеансы |
| Ввели данные карты или код | позвоните в банк по номеру с обратной стороны карты и заблокируйте карту |
| Скачали и запустили файл | отключите интернет, проверьте устройство антивирусом, смените пароли с другого устройства |
Новый пароль делайте длинным и уникальным для каждого сервиса, удобно взять его из генератора паролей. Если пострадал аккаунт Госуслуг или деньги уже списаны, напишите заявление в полицию и сохраните скриншоты переписки и адрес сайта.
Если в базу опасных попал ваш сайт
Иногда проверка ссылки показывает угрозу на вашем собственном сайте. Чаще всего это взлом: в шаблон или CMS внедрили вредоносный скрипт или редирект. Посмотрите уведомления в разделе "Безопасность и нарушения" Яндекс Вебмастера и в отчёте "Проблемы безопасности" Google Search Console, обновите CMS и плагины, смените все пароли и удалите посторонний код. После очистки отправьте сайт на перепроверку из тех же разделов. Как подключить сайт к Вебмастеру, описано в статье как добавить сайт в Яндекс Вебмастер.
Частые вопросы
Можно ли проверить ссылку на безопасность бесплатно?
Да, VirusTotal, Kaspersky Threat Intelligence Portal, Dr.Web онлайн и проверка Google Safe Browsing бесплатны для разовых проверок и не требуют регистрации.
Как проверить, что в ссылке, не открывая её?
Скопируйте адрес и вставьте его в VirusTotal: на вкладке "Details" видно конечный адрес, заголовок страницы и цепочку переадресаций. Сама страница на вашем устройстве не открывается.
Как проверить, настоящая ли ссылка?
Прочитайте домен перед первой косой чертой и сравните его с официальным адресом компании, буква в букву. Надёжнее всего не переходить по ссылке, а открыть сайт через закладку или набрать адрес вручную.
Опасно ли просто открыть фишинговую ссылку?
Обычно нет, если вы ничего не ввели и не скачали. Закройте вкладку и проверьте устройство антивирусом. Если ввели пароль или данные карты, сразу смените пароль и позвоните в банк.
Нужно ли проверять ссылки с кириллицей в домене?
Да, такие адреса проверяйте всегда: кириллические буквы легко подменить похожими латинскими, и поддельный домен будет выглядеть как настоящий.